Domain magnetmappen.de kaufen?
Wir ziehen mit dem Projekt
magnetmappen.de um.
Sind Sie am Kauf der Domain
magnetmappen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain magnetmappen.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
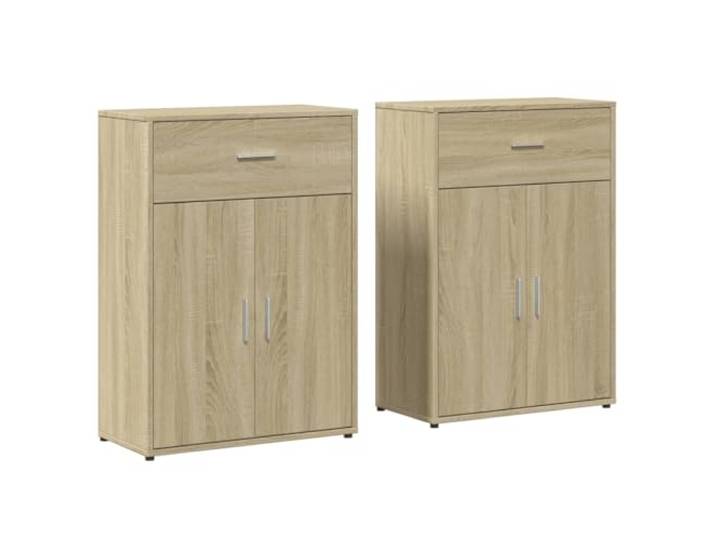
Sideboards 2 Stk. Sonoma-Eiche 60x30x84 cm Holzwerkstoff Wohnzimmer, Büro, Flur, Aufbewahrung, Zeitschriften, Bücher, Bürobedarf, Dokumente, Lampen, feuchtes TuchSideboards 2 Stk. Sonoma-Eiche 60x30x84 cm Holzwerkstoff Wohnzimmer, Büro, Flur, Aufbewahrung, Zeitschriften, Bücher, Bürobedarf, Dokumente, Lampen, feuchtes Tuch. Robuste Sideboards im 2er-Set mit trendigem, praktischem Design als Blickfang im Wohnraum. Holzwerkstoff mit glatter Oberfläche, Festigkeit, Stabilität und Feuchtigkeitsbeständigkeit für langlebigen Einsatz. Einfache Reinigung mit einem feuchten Tuch dank der glatten Oberfläche des Holzwerkstoffs. Reichlich Stauraum für Zeitschriften, Bücher, Bürobedarf und Dokumente, übersichtlich und griffbereit. Oberplatte bietet viel Platz für Mobiltelefone, Bücher, Lampen und weitere Gegenstände. Farbe:Sonoma Eiche & Sonoma Eiche232,00 €*Versand: 42,12 €Sichere Weiterleitung zum Anbieter
-
Schreibtisch Organizer MCW-Q74, Ordnungssystem 3-teilig Schubfach Tischablage Stifthalter Ablage, 29x35x26cm ~ schwarz- Markeninhaber betreibt Qualitätsmanagementsystem. Seit 2013 ist dieser zudem jährlich mit Mittelstandspreis für soziale Verantwortung Baden-Württemberg ausgezeichnet (siehe Homepage lea-mittelstandspreis) - Praktischer Schreibtisch Organizer aus 3 flexib41,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Zilch, Leonie: Erregende DokumenteErregende Dokumente , Pornografie und dokumentarische Autorität , Kraftstoffhähne > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 20241130, Beilage: Kt, Titel der Reihe: Das Dokumentarische. Exzess und Entzug#6#, Autoren: Zilch, Leonie, Redaktion: Marx, Julian-Christopher, Seitenzahl/Blattzahl: 382, Abbildungen: 16 Farbabbildungen, Themenüberschrift: SOCIAL SCIENCE / Media Studies, Keyword: Body; Documentary; Dokumentation; Feminist Theory; Feministische Theorie; Film; Frauengesundheitsforschung; Frauengesundheitspraxis; Gender; Gender Studies; Geschlecht; History of Knowledge; Knowledge; Körper; Media; Media Aesthetics; Media Studies; Media Theory; Medien; Medientheorie; Medienwissenschaft; Medienästhetik; Pornografie; Pornography; Sexuality; Sexualität; Wissen; Wissensgeschichte; Women's Health, Fachschema: Medientheorie~Medienwissenschaft~Gender Studies~Geschlechterforschung~Soziologie / Familie, Jugend, Alter, Fachkategorie: Gender Studies: Gruppen~Filmgeschichte, Filmtheorie und Filmkritik~Fernsehen, TV~Soziologie: Familie und Beziehungen, Warengruppe: HC/Medienwissenschaften/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 382 Blätter, Länge: 225, Breite: 148, Höhe: 27, Gewicht: 558, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
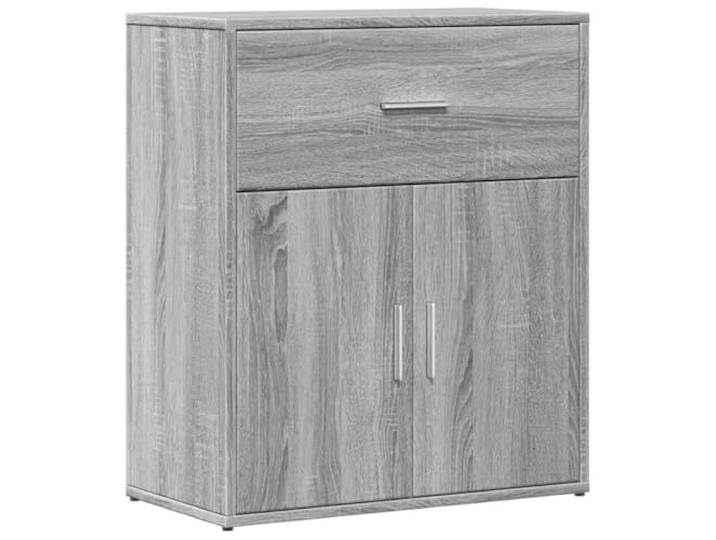
Sideboard Grau Sonoma 60x31x70 cm Holzwerkstoff Wohnzimmer, Aufbewahrung, Bücher, Zeitschriften, Bürobedarf, Dokumente, Lampen, MobiltelefoneSideboard Grau Sonoma 60x31x70 cm Holzwerkstoff Wohnzimmer, Aufbewahrung, Bücher, Zeitschriften, Bürobedarf, Dokumente, Lampen, Mobiltelefone. Robuste Konstruktion aus Holzwerkstoff mit glatter Oberfläche, die sich leicht mit einem feuchten Tuch reinigen lässt. Praktischer Stauraum für Zeitschriften, Bücher, Bürobedarf und Dokumente, damit alles gut geordnet und in Reichweite bleibt. Die Oberplatte bietet viel Platz für Mobiltelefone, Bücher, Lampen und weitere Gegenstände des täglichen Gebrauchs. Trendiges und zugleich praktisches Design, das zum Mittelpunkt Ihres Wohnzimmers wird. Das Material zeichnet sich durch Festigkeit, Stabilität und Feuchtigkeitsbeständigkeit aus und sorgt für Langlebigkeit. Farbe:Grau Sonoma & Grau Sonoma97,00 €*Versand: 19,46 €Sichere Weiterleitung zum Anbieter
-
Sideboards 2 Stk. Sonoma-Eiche 60x30x84 cm Holzwerkstoff Wohnzimmer, Büro, Flur, Aufbewahrung, Zeitschriften, Bücher, Bürobedarf, Dokumente, Lampen, feuchtes TuchSideboards 2 Stk. Sonoma-Eiche 60x30x84 cm Holzwerkstoff Wohnzimmer, Büro, Flur, Aufbewahrung, Zeitschriften, Bücher, Bürobedarf, Dokumente, Lampen, feuchtes Tuch. Robuste Sideboards im 2er-Set mit trendigem, praktischem Design als Blickfang im Wohnraum. Holzwerkstoff mit glatter Oberfläche, Festigkeit, Stabilität und Feuchtigkeitsbeständigkeit für langlebigen Einsatz. Einfache Reinigung mit einem feuchten Tuch dank der glatten Oberfläche des Holzwerkstoffs. Reichlich Stauraum für Zeitschriften, Bücher, Bürobedarf und Dokumente, übersichtlich und griffbereit. Oberplatte bietet viel Platz für Mobiltelefone, Bücher, Lampen und weitere Gegenstände. Farbe:Sonoma Eiche & Sonoma Eiche232,00 €*Versand: 42,12 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Schreibtisch Organizer MCW-Q74, Ordnungssystem 3-teilig Schubfach Tischablage Stifthalter Ablage, 29x35x26cm ~ schwarz- Markeninhaber betreibt Qualitätsmanagementsystem. Seit 2013 ist dieser zudem jährlich mit Mittelstandspreis für soziale Verantwortung Baden-Württemberg ausgezeichnet (siehe Homepage lea-mittelstandspreis) - Praktischer Schreibtisch Organizer aus 3 flexib41,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Zilch, Leonie: Erregende DokumenteErregende Dokumente , Pornografie und dokumentarische Autorität , Kraftstoffhähne > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 20241130, Beilage: Kt, Titel der Reihe: Das Dokumentarische. Exzess und Entzug#6#, Autoren: Zilch, Leonie, Redaktion: Marx, Julian-Christopher, Seitenzahl/Blattzahl: 382, Abbildungen: 16 Farbabbildungen, Themenüberschrift: SOCIAL SCIENCE / Media Studies, Keyword: Body; Documentary; Dokumentation; Feminist Theory; Feministische Theorie; Film; Frauengesundheitsforschung; Frauengesundheitspraxis; Gender; Gender Studies; Geschlecht; History of Knowledge; Knowledge; Körper; Media; Media Aesthetics; Media Studies; Media Theory; Medien; Medientheorie; Medienwissenschaft; Medienästhetik; Pornografie; Pornography; Sexuality; Sexualität; Wissen; Wissensgeschichte; Women's Health, Fachschema: Medientheorie~Medienwissenschaft~Gender Studies~Geschlechterforschung~Soziologie / Familie, Jugend, Alter, Fachkategorie: Gender Studies: Gruppen~Filmgeschichte, Filmtheorie und Filmkritik~Fernsehen, TV~Soziologie: Familie und Beziehungen, Warengruppe: HC/Medienwissenschaften/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 382 Blätter, Länge: 225, Breite: 148, Höhe: 27, Gewicht: 558, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aktivist*innen im ArchivAktivist*innen im Archiv , Die Geschichte der deutschen Frauenbewegung in Bild und Wort - ein Archiv öffnet seine Pforten. Frauenarchive, -bibliotheken und -dokumentationszentren wurden in Deutschland in den 1970er Jahren von Aktivist*innen feministischer Kämpfe mit dem Bestreben gegründet, die Geschichte der Frauenbewegungen und damit der eigenen politischen Arbeit zu dokumentieren. Seit über 45 Jahren sammelt die LIESELLE (Queer*feministische Bibliothek und Archiv der Ruhr-Universität Bochum) Materialien, wie Bücher, Flugblätter, Korrespondenzen, Aufkleber, Plakate und andere Objekte, welche die Frauenbewegung Deutschlands dokumentieren. Der vorliegende Band zeigt eine Auswahl dieses Archivbestands von der Fotografin und Multimediakünstlerin Julia Lübbecke in Szene gesetzt und von namhaften Autor*innen und Zeitzeug*innen neu eingeordnet. Er vermittelt somit einen beeindruckenden Überblick über die Frauen- und Lesbenbewegung in Deutschland. Dabei war es der Herausgeberin, Katja Teichmann wichtig, einen besonderen Fokus auf die 'Leerstellen' im Archiv zu legen und Materialien und Autor*innen vorzustellen, welche die Bedeutung (post-)migrantischer Perspektiven und antirassistischer Kämpfe für die Frauenbewegung verdeutlichen. U.a. mit Beiträgen von Laura Méritt, Karin Aleksander und Fallon Tiffany Cabral. 'Die Publikation möchte auch danach fragen, was sich jenseits der Bestände, die vor allem die Geschichte weißer, westdeutscher Akademiker*innen erzählen, in den Regalen und Archivkartons befindet. Im Bewusstsein der Leerstellen im Archiv werden auch und gerade Materialien und Autor*innen vorgestellt, die die Bedeutung (post-)migrantischer Communitys für Frauen-/Lesbenbewegungsgeschichte sowie antirassistische Kämpfe von BIPoC sichtbar machen.' Katja Teichmann , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20250212, Titel der Reihe: frauen bewegt##, Fotograph: Lübbecke, Julia, Redaktion: Teichmann, Katja, Seitenzahl/Blattzahl: 117, Abbildungen: vierfarbige Fotos, Keyword: Antirassismus; Archiv; Bewegungsgeschichte; Bildband; Dokumentation; Dokumentationszentren; Empowerment; Feminismus; Frauen- und Lesbenbewegung; Frauenbewegung,; Frauenforschung; Frauengeschichte in Deutschland; Frauenhaus,; Geschichtsschreibung; Gleichberechtigung,; Identität; Kultur; LGBTIQ; Lesben; Materialien; Queere Interventionen; Sexualität; Zeitschriften; deutsche Geschichte, Fachschema: Feminismus~Frauenbewegung / Feminismus, Fachkategorie: Geschichte~LGBTQ+ topics: coming out, Interesse Alter: Internationaler Frauentag, Warengruppe: HC/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 210, Höhe: 15, Gewicht: 404, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.